Domain rohrwelle.de kaufen?
Wir ziehen mit dem Projekt
rohrwelle.de um.
Sind Sie am Kauf der Domain
rohrwelle.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain rohrwelle.de kaufen?
Was ist eine DNS Verbindung?
Was ist eine DNS Verbindung? DNS steht für Domain Name System und ist ein System, das Domainnamen mit IP-Adressen verbindet. Eine DNS-Verbindung ermöglicht es einem Gerät, eine Domain wie z.B. www.google.com in die entsprechende IP-Adresse umzuwandeln, die benötigt wird, um eine Verbindung zum Server herzustellen. Ohne eine funktionierende DNS-Verbindung wäre es schwierig, Websites oder andere Internetdienste über ihren Domainnamen aufzurufen. DNS-Verbindungen sind entscheidend für die Funktionsweise des Internets und stellen sicher, dass Benutzer schnell und zuverlässig auf die gewünschten Websites zugreifen können. **
Was ist ein DNS Material?
Ein DNS Material ist ein Material, das speziell für die Herstellung von optischen Linsen und anderen optischen Komponenten verwendet wird. Es zeichnet sich durch seine hohe Transparenz im sichtbaren Lichtspektrum aus und besitzt eine geringe Dispersion, was bedeutet, dass es Licht unterschiedlicher Wellenlängen gleichmäßig durchlässt. DNS Materialien werden oft in der Mikrooptik eingesetzt, z.B. in der Herstellung von Mikrolinsen für Kameras oder in der Medizintechnik für endoskopische Anwendungen. Sie können auch für die Herstellung von diffraktiven optischen Elementen verwendet werden, die Lichtstrahlen gezielt brechen und formen können. Insgesamt sind DNS Materialien aufgrund ihrer optischen Eigenschaften und ihrer Verarbeitbarkeit sehr vielseitig einsetzbar. **
Ähnliche Suchbegriffe für DNS
Top-Angebote
Produkte zum Begriff DNS:
-
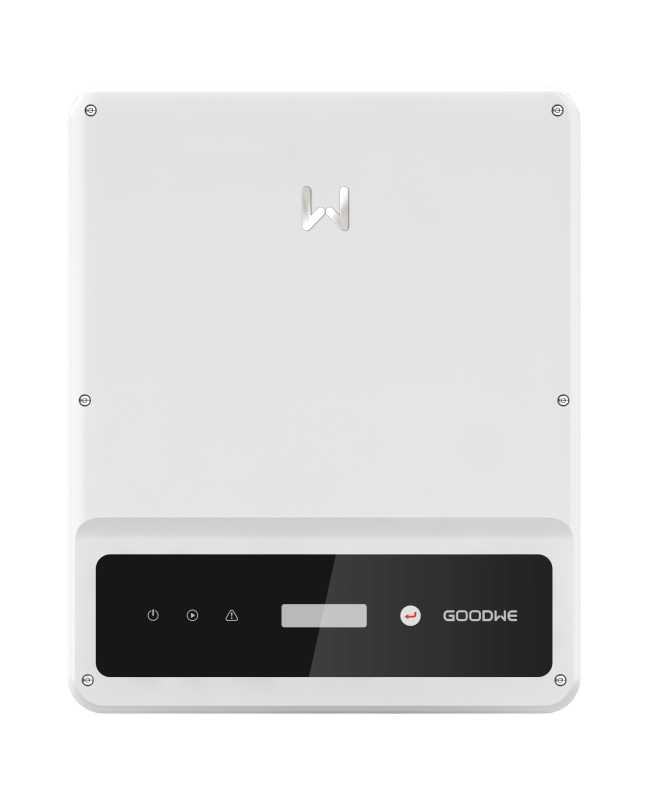
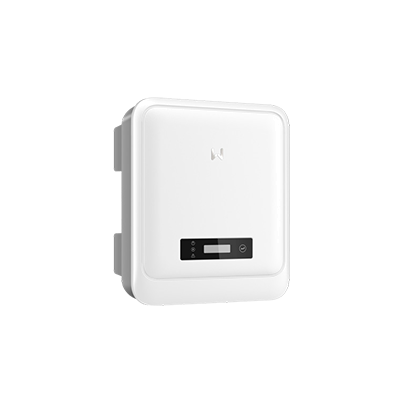
GoodWe DNS - GW5000T-DSNetzanschluss: 1 Phasig AC Leistung: 5 kVA MPP Tracker: 2 Stringanschl�sse je MPPT: 1 Max. Eingangsstrom: 13 A Max. Kurzschlussstrom: 16,3 A Kommunikation: WiFi, RS485 Abmessungen: 433 x 354 � 147 mm (H x B x T) Schutzklasse: IP 65 Gewicht: 13,0 kg319,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Passive DNSKaspersky Threat Data Feeds – Passive DNS Mit der zunehmenden Komplexität und Menge an Cyberbedrohungen ist es für Unternehmen wichtiger denn je, proaktiv Bedrohungen zu erkennen und zu verhindern. Das Domain Name System (DNS) ist eine kritische Komponente des Internets und wird häufig von Cyberkriminellen für bösartige Zwecke genutzt. Phishing, Malware-Verbreitung und Datenexfiltration sind nur einige Beispiele für Bedrohungen, die DNS-Abfragen missbrauchen. Mit den **Kaspersky Threat Data Feeds – Passive DNS** erhalten Unternehmen eine leistungsstarke Lösung, die detaillierte Informationen zu DNS-Aktivitäten liefert und so die Erkennung verdächtiger Aktivitäten und die Abwehr von Bedrohungen unterstützt. Überblick über Kaspersky Threat Data Feeds – Passive DNS Die **Kaspersky Threat Data Feeds – Passive DNS** bieten eine umfassende Datenbank zu DNS-Abfragen und deren historischem Kontext. Diese Informationen stammen aus der globalen Threat-Intelligence-Plattform von Kaspersky und ermöglichen es Unternehmen, bösartige oder verdächtige Domänen zu identifizieren und Netzwerkanomalien zu erkennen. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitsinfrastrukturen können Unternehmen besser verstehen, wie Angreifer das DNS für ihre Zwecke nutzen und entsprechend reagieren. Hauptfunktionen Umfassende DNS-Daten: Bereitstellung einer umfangreichen Datenbank mit Informationen zu DNS-Abfragen, die kontinuierlich aktualisiert wird. Präzise Bedrohungsinformationen: Jeder DNS-Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Analyse: Proaktive Bedrohungserkennung und Analyse von DNS-Aktivitäten in Echtzeit. Vorteile für Ihr Unternehmen Erhöhter Schutz vor DNS-basierten Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen verdächtige DNS-Aktivitäten frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Passive DNS sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Passive DNS Schutz vor DNS-Tunneling: Identifizierung und Blockierung von DNS-Anfragen, die für Datenexfiltration und andere bösartige Zwecke genutzt werden. Verhinderung von Phishing und Malware-Verbreitung: Erkennung verdächtiger DNS-Einträge, die auf Phishing-Seiten oder Malware-Server verweisen. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger DNS-Abfragen kann das Unternehmensnetzwerk besser geschützt werden.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann WireGuard keine Verbindung zum DNS-Server aufbauen?
Es ist möglich, dass WireGuard keine Verbindung zum DNS-Server herstellen kann, wenn die Konfiguration nicht korrekt ist oder es Probleme mit der Netzwerkverbindung gibt. Es kann auch sein, dass der DNS-Server nicht erreichbar ist oder bestimmte Firewall-Regeln den Zugriff blockieren. Es ist ratsam, die Konfiguration zu überprüfen und sicherzustellen, dass alle erforderlichen Netzwerkeinstellungen korrekt sind. **
-
Was ist eine Verbindung von WLAN zu DNS?
Eine Verbindung von WLAN zu DNS bezieht sich auf die Art und Weise, wie Geräte, die über ein drahtloses Netzwerk (WLAN) verbunden sind, DNS (Domain Name System) verwenden, um IP-Adressen von Websites zu finden. DNS übersetzt die von Menschen lesbaren Domainnamen wie google.com in numerische IP-Adressen, die von Computern verwendet werden, um Websites zu lokalisieren. Wenn ein Gerät über WLAN mit dem Internet verbunden ist, sendet es DNS-Anfragen an einen DNS-Server, um die IP-Adresse der gewünschten Website zu erhalten. Eine stabile und schnelle Verbindung von WLAN zu DNS ist entscheidend für eine reibungslose Internetnutzung und schnelle Ladezeiten von Websites. **
-
Schützt die HTTPS-Verbindung bei Websites auch vor DNS-Spoofing?
Nein, HTTPS schützt nicht vor DNS-Spoofing. HTTPS verschlüsselt lediglich die Kommunikation zwischen dem Browser und der Website, während DNS-Spoofing eine Manipulation der DNS-Auflösung ist, bei der der Benutzer auf eine gefälschte Website umgeleitet wird. Um DNS-Spoofing zu verhindern, sollten DNSSEC (Domain Name System Security Extensions) und andere Sicherheitsmaßnahmen implementiert werden. **
-
Was ist die Bedeutung von primärem DNS und sekundärem DNS?
Der primäre DNS-Server ist der Hauptserver, der für die Auflösung von Domainnamen in IP-Adressen zuständig ist. Er enthält die aktuellsten und autoritativen Informationen über die Domain. Der sekundäre DNS-Server dient als Backup und synchronisiert regelmäßig seine Daten mit dem primären Server, um eine Redundanz und Ausfallsicherheit zu gewährleisten. **
Welcher DNS-Server?
Es gibt viele verschiedene DNS-Server, die von verschiedenen Organisationen und Unternehmen betrieben werden. Einige der bekanntesten DNS-Server sind die von Google (8.8.8.8), Cloudflare (1.1.1.1) und OpenDNS (208.67.222.222). Die Wahl des DNS-Servers hängt von den individuellen Bedürfnissen und Vorlieben ab. **
Haben Viren DNS?
Ja, Viren können DNS haben. Einige Viren verwenden DNA als genetisches Material, während andere RNA verwenden. Diese genetischen Materialien enthalten die Informationen, die für die Vermehrung und das Überleben des Virus erforderlich sind. Wenn ein Virus in eine Wirtszelle eindringt, nutzt es die zellulären Maschinerien, um seine genetische Information zu replizieren und neue Viren zu produzieren. Auf diese Weise können Viren Krankheiten verursachen und sich verbreiten. Die Untersuchung des genetischen Materials von Viren ist wichtig, um ihre Funktionsweise besser zu verstehen und möglicherweise Behandlungen zu entwickeln. **
Top-Angebote
Produkte zum Begriff DNS:
-
GoodWe DNS - GW5000T-DSNetzanschluss: 1 Phasig AC Leistung: 5 kVA MPP Tracker: 2 Stringanschl�sse je MPPT: 1 Max. Eingangsstrom: 13 A Max. Kurzschlussstrom: 16,3 A Kommunikation: WiFi, RS485 Abmessungen: 433 x 354 � 147 mm (H x B x T) Schutzklasse: IP 65 Gewicht: 13,0 kg319,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist eine DNS Verbindung?
Was ist eine DNS Verbindung? DNS steht für Domain Name System und ist ein System, das Domainnamen mit IP-Adressen verbindet. Eine DNS-Verbindung ermöglicht es einem Gerät, eine Domain wie z.B. www.google.com in die entsprechende IP-Adresse umzuwandeln, die benötigt wird, um eine Verbindung zum Server herzustellen. Ohne eine funktionierende DNS-Verbindung wäre es schwierig, Websites oder andere Internetdienste über ihren Domainnamen aufzurufen. DNS-Verbindungen sind entscheidend für die Funktionsweise des Internets und stellen sicher, dass Benutzer schnell und zuverlässig auf die gewünschten Websites zugreifen können. **
-
Was ist ein DNS Material?
Ein DNS Material ist ein Material, das speziell für die Herstellung von optischen Linsen und anderen optischen Komponenten verwendet wird. Es zeichnet sich durch seine hohe Transparenz im sichtbaren Lichtspektrum aus und besitzt eine geringe Dispersion, was bedeutet, dass es Licht unterschiedlicher Wellenlängen gleichmäßig durchlässt. DNS Materialien werden oft in der Mikrooptik eingesetzt, z.B. in der Herstellung von Mikrolinsen für Kameras oder in der Medizintechnik für endoskopische Anwendungen. Sie können auch für die Herstellung von diffraktiven optischen Elementen verwendet werden, die Lichtstrahlen gezielt brechen und formen können. Insgesamt sind DNS Materialien aufgrund ihrer optischen Eigenschaften und ihrer Verarbeitbarkeit sehr vielseitig einsetzbar. **
-
Kann WireGuard keine Verbindung zum DNS-Server aufbauen?
Es ist möglich, dass WireGuard keine Verbindung zum DNS-Server herstellen kann, wenn die Konfiguration nicht korrekt ist oder es Probleme mit der Netzwerkverbindung gibt. Es kann auch sein, dass der DNS-Server nicht erreichbar ist oder bestimmte Firewall-Regeln den Zugriff blockieren. Es ist ratsam, die Konfiguration zu überprüfen und sicherzustellen, dass alle erforderlichen Netzwerkeinstellungen korrekt sind. **
-
Was ist eine Verbindung von WLAN zu DNS?
Eine Verbindung von WLAN zu DNS bezieht sich auf die Art und Weise, wie Geräte, die über ein drahtloses Netzwerk (WLAN) verbunden sind, DNS (Domain Name System) verwenden, um IP-Adressen von Websites zu finden. DNS übersetzt die von Menschen lesbaren Domainnamen wie google.com in numerische IP-Adressen, die von Computern verwendet werden, um Websites zu lokalisieren. Wenn ein Gerät über WLAN mit dem Internet verbunden ist, sendet es DNS-Anfragen an einen DNS-Server, um die IP-Adresse der gewünschten Website zu erhalten. Eine stabile und schnelle Verbindung von WLAN zu DNS ist entscheidend für eine reibungslose Internetnutzung und schnelle Ladezeiten von Websites. **
Ähnliche Suchbegriffe für DNS
-
Kaspersky Threat Data Feeds - Passive DNSKaspersky Threat Data Feeds – Passive DNS Mit der zunehmenden Komplexität und Menge an Cyberbedrohungen ist es für Unternehmen wichtiger denn je, proaktiv Bedrohungen zu erkennen und zu verhindern. Das Domain Name System (DNS) ist eine kritische Komponente des Internets und wird häufig von Cyberkriminellen für bösartige Zwecke genutzt. Phishing, Malware-Verbreitung und Datenexfiltration sind nur einige Beispiele für Bedrohungen, die DNS-Abfragen missbrauchen. Mit den **Kaspersky Threat Data Feeds – Passive DNS** erhalten Unternehmen eine leistungsstarke Lösung, die detaillierte Informationen zu DNS-Aktivitäten liefert und so die Erkennung verdächtiger Aktivitäten und die Abwehr von Bedrohungen unterstützt. Überblick über Kaspersky Threat Data Feeds – Passive DNS Die **Kaspersky Threat Data Feeds – Passive DNS** bieten eine umfassende Datenbank zu DNS-Abfragen und deren historischem Kontext. Diese Informationen stammen aus der globalen Threat-Intelligence-Plattform von Kaspersky und ermöglichen es Unternehmen, bösartige oder verdächtige Domänen zu identifizieren und Netzwerkanomalien zu erkennen. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitsinfrastrukturen können Unternehmen besser verstehen, wie Angreifer das DNS für ihre Zwecke nutzen und entsprechend reagieren. Hauptfunktionen Umfassende DNS-Daten: Bereitstellung einer umfangreichen Datenbank mit Informationen zu DNS-Abfragen, die kontinuierlich aktualisiert wird. Präzise Bedrohungsinformationen: Jeder DNS-Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Analyse: Proaktive Bedrohungserkennung und Analyse von DNS-Aktivitäten in Echtzeit. Vorteile für Ihr Unternehmen Erhöhter Schutz vor DNS-basierten Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen verdächtige DNS-Aktivitäten frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Passive DNS sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Passive DNS Schutz vor DNS-Tunneling: Identifizierung und Blockierung von DNS-Anfragen, die für Datenexfiltration und andere bösartige Zwecke genutzt werden. Verhinderung von Phishing und Malware-Verbreitung: Erkennung verdächtiger DNS-Einträge, die auf Phishing-Seiten oder Malware-Server verweisen. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger DNS-Abfragen kann das Unternehmensnetzwerk besser geschützt werden.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GoodWe GW 6000* DNS-30 G3AC-Leistung: 6,0* kW Anzahl MPPT: 2 DC-Verbinder: MC4 AC-Anschluss: 1-phasig Kommunikation: Wifi, RS485 / LAN / 4G / DI (opt.) Schutzklasse: IP66 K�hlung: passiv Abmessungen: 350 x 410 x 143 mm (B x H x T) Gewicht: 12,8 kg699,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Knowledge Encyclopedia Transport!Knowledge Encyclopedia Transport! , DK's best-selling richly illustrated encyclopedia series explores the wonderful world of transport. Knowledge Encyclopedia: Transport! uses incredibly detailed 3D illustrations to show children aged 9+ everything they need to know about how vehicles work. Children will find themselves totally absorbed in complex subjects with the Knowledge Encyclopedia series, made clear through engaging explanations, intricate illustrations, vivid photographs, and striking 3D images. Meet hundreds of vehicles that float, fly, or speed across the land, including the record breakers - the fastest, largest, longest, and strangest modes of transportation ever to zoom, sail, or soar. This all-encompassing encyclopedia for kids offers: - A whole collection of facts, charts, timelines, and illustrations that cover a vast range of transportation. - Complex subjects that are explained using amazingly detailed CGIs that entice young readers to dive in and explore. - A visual approach using illustrations, photographs and extremely detailed 3D CGI images. Children can explore transportation as they've never seen it before, looking at groundbreaking topics like current and future craft that use green energy to transport people and goods around the world. Peer inside a car engine, feel the roar of a jet, watch a helicopter's rotor create lift, and explore below the decks of an ocean liner in this impressively detailed transport encyclopedia. More in the series Knowledge Encyclopedia Transport! is part of DK's visual and informative Knowledge Encyclopedia series. Complete the collection and dive into the deep with Knowledge Encyclopedia Ocean! , take a trip to the solar system with Knowledge Encyclopedia Space! and travel back to prehistoric times with Knowledge Encyclopedia Dinosaur ! , > , Erscheinungsjahr: 20240502, Produktform: Leinen, Seitenzahl/Blattzahl: 208, Themenüberschrift: JUVENILE NONFICTION / Transportation / Aviation, Keyword: transport book for kids; transport book for children; children's transport encyclopedia; kids transport encyclopedia; car book; train book; plane book; motorbike book; bus book; kids train book; car book for kids; boat book; children's encyclopedia; kids encyclopedia; kids book 9-12; childrens book 9-12; childrens book 10-11; kids book 10-11; childrens books age 9-11; kids books age 9 12; books for 9 year olds; books for 10 year olds; books for 11 year olds; books for 12 year olds, Fachschema: Englische Bücher / Kinderliteratur, Jugendliteratur / Sachbuch~Fahrzeug / Kindersachbuch, Jugendsachbuch~Flugzeug / Kindersachbuch, Jugendsachbuch~Schiff / Kindersachbuch, Jugendsachbuch, Fachkategorie: Kinder/Jugendliche: Nachschlagewerke: Enzyklopädien, allgemeine Nachschlagewerke, Interesse Alter: empfohlenes Alter: ab 9 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 9, bis Alter: 12, Imprint-Titels: DK Children, Warengruppe: HC/Kinderbücher/Sachbücher/Naturwissensch./Technik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 307, Breite: 261, Höhe: 22, Gewicht: 1352, Produktform: Gebunden, Genre: Importe,26,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schützt die HTTPS-Verbindung bei Websites auch vor DNS-Spoofing?
Nein, HTTPS schützt nicht vor DNS-Spoofing. HTTPS verschlüsselt lediglich die Kommunikation zwischen dem Browser und der Website, während DNS-Spoofing eine Manipulation der DNS-Auflösung ist, bei der der Benutzer auf eine gefälschte Website umgeleitet wird. Um DNS-Spoofing zu verhindern, sollten DNSSEC (Domain Name System Security Extensions) und andere Sicherheitsmaßnahmen implementiert werden. **
-
Was ist die Bedeutung von primärem DNS und sekundärem DNS?
Der primäre DNS-Server ist der Hauptserver, der für die Auflösung von Domainnamen in IP-Adressen zuständig ist. Er enthält die aktuellsten und autoritativen Informationen über die Domain. Der sekundäre DNS-Server dient als Backup und synchronisiert regelmäßig seine Daten mit dem primären Server, um eine Redundanz und Ausfallsicherheit zu gewährleisten. **
-
Welcher DNS-Server?
Es gibt viele verschiedene DNS-Server, die von verschiedenen Organisationen und Unternehmen betrieben werden. Einige der bekanntesten DNS-Server sind die von Google (8.8.8.8), Cloudflare (1.1.1.1) und OpenDNS (208.67.222.222). Die Wahl des DNS-Servers hängt von den individuellen Bedürfnissen und Vorlieben ab. **
-
Haben Viren DNS?
Ja, Viren können DNS haben. Einige Viren verwenden DNA als genetisches Material, während andere RNA verwenden. Diese genetischen Materialien enthalten die Informationen, die für die Vermehrung und das Überleben des Virus erforderlich sind. Wenn ein Virus in eine Wirtszelle eindringt, nutzt es die zellulären Maschinerien, um seine genetische Information zu replizieren und neue Viren zu produzieren. Auf diese Weise können Viren Krankheiten verursachen und sich verbreiten. Die Untersuchung des genetischen Materials von Viren ist wichtig, um ihre Funktionsweise besser zu verstehen und möglicherweise Behandlungen zu entwickeln. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.